Domain uv-test.de kaufen?
Wir ziehen mit dem Projekt
uv-test.de um.
Sind Sie am Kauf der Domain
uv-test.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain uv-test.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
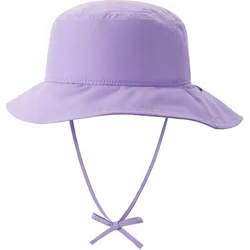
Sonnenhut Rantsu - mit UV-Schutzfaktor 50+Eine der wichtigsten Kenntnisse, die man beim Entwerfen von Sommerbekleidung besitzen muss, ist der Schutz der Kinderköpfe an sonnigen Tagen. Der Reima Hut Rantsu mit UV-Faktor 50+ schützt Kinder effektiv vor einem Sonnenstich. Außerdem schützt das Modell zarte Kinderhaut im Gesicht und im Nacken. Die Bänder verhindern, dass der Hut bei Aktivitäten am Strand verrutscht oder im Wind davonfliegt. Bitte beachte Folgendes: Wenn der Stoff nass ist oder gedehnt wird, kann die Schutzwirkung nachlassen. Um sicher in der Sonne zu spielen, sollten Kinder immer eine Sonnenbrille tragen und ihre nackten Hautpartien mit Sonnenschutzcreme schützen.26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
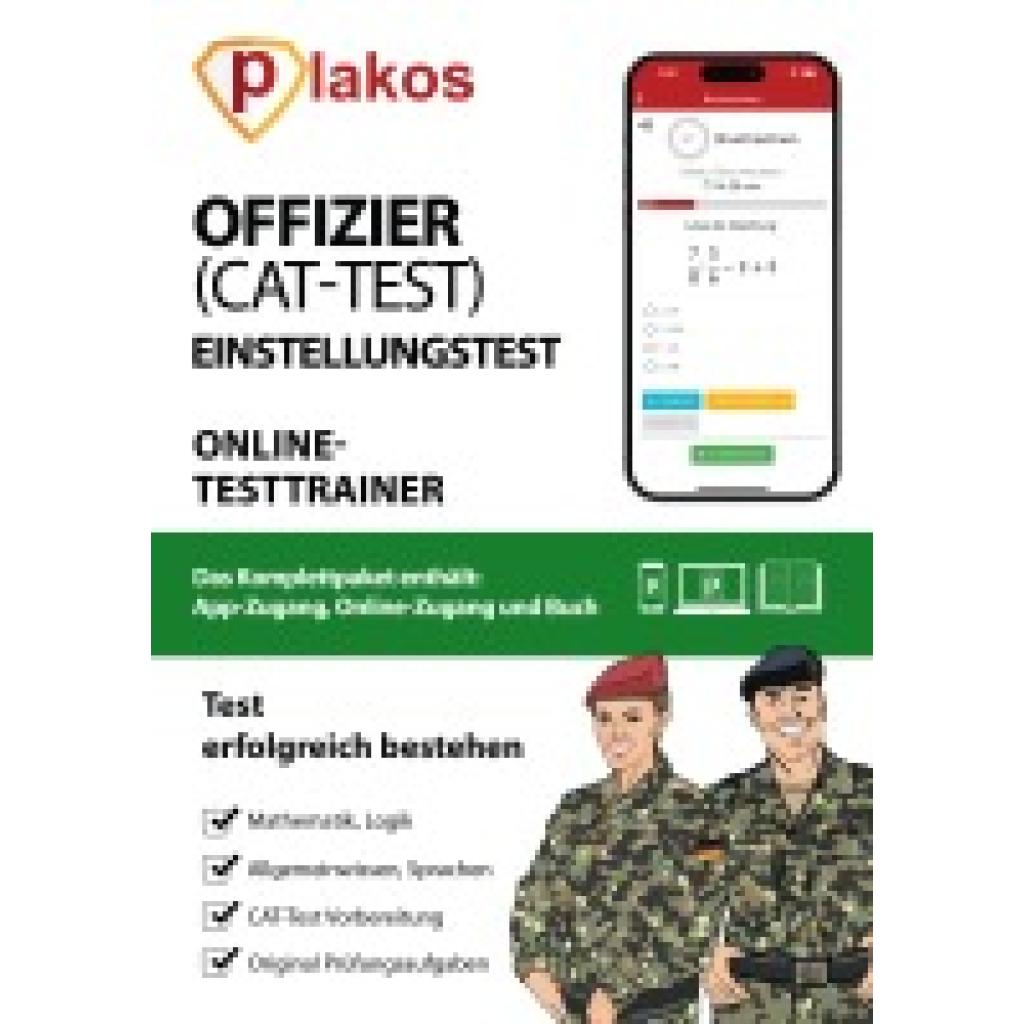
Offizier Einstellungstest (CAT Test)Offizier Einstellungstest (CAT Test) , Offizier Einstellungstest (CAT-Test) Testtraining für Allgemeinwissen, Logisches Denken (Logik), Mathematik, Deutsch, Englisch, Konzentration PERFEKTE VORBEREITUNG: Das Komplettpaket enthält das Bundeswehr-Einstellungstest-BUCH (Hardcover) und -eBook der Amazon-Bestseller-Autoren Philipp Silbernagel, Waldemar Erdmann und Philip Jeske im Wert von 49,99 EUR, Einstellungstest-APP und ONLINE-Testtrainer mit lebenslangem Zugriff auf über 2.000 Aufgaben und Übungen mit Lösungen und Videos Ausbildung oder Berufseinstieg - der Testtrainer für alle Arten von Einstellungstests ist sowohl für Fach- als auch für Führungskräfte geeignet. STARKE INHALTE: Aufgaben direkt am Smartphone, Laptop oder Tablet bearbeiten und lernen. Von Personalverantwortlichen empfohlen! VON KUNDEN EMPFOHLEN: Tausende Bewerber setzen jedes Jahr auf die Vorbereitungspakete von Plakos und sichern sich dadurch einen Vorteil gegenüber anderen Bewerbern. Besonders die schweren Aufgaben werden im Detail erläutert, teilweise sogar mit Video. Das sorgt für einen hohen Lernerfolg. Die Inhalte sind auch für die Vorbereitung auf das Assessment Center und das anschließende Vorstellungsgespräch geeignet, da dort häufig Fragen zur Bundeswehr allgemein oder zu Politik und Gesellschaft gestellt werden. Nutze deine Chance und bereite dich JETZT mit unserem Komplettpaket auf deinen Eignungstest vor! Es macht keinen Unterschied, ob du Feldwebel oder Offizier werden möchtest, den Eignungstest bei der Bundeswehr musst du auf jeden Fall zunächst erfolgreich durchlaufen. Die Aufgaben wurden in unseren Online-Programmen bereits von tausenden Kunden absolviert und konnten somit bereits vielen Bewerbern helfen, ihrem Traumberuf ein Stück näher zu kommen. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 20231124, Inhalt/Anzahl: 1, Seitenzahl/Blattzahl: 339, Keyword: CAT Test; Eignungstest CAT; Eignungstest Offizier; Einstellungstest CAT; Einstellungstest Offizier; Offizier; Offizier CAT Test; Offizier Einstellungstest (CAT Test), Fachschema: Bewerbung~Bundeswehr~Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung, Fachkategorie: Erwachsenenbildung, lebenslanges Lernen~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Behinderung und besondere Förderung, Warengruppe: HC/Erwachsenenbildung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 150, Höhe: 34, Gewicht: 796, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sonnenhut Rantsu - mit UV-Schutzfaktor 50+Eine der wichtigsten Kenntnisse, die man beim Entwerfen von Sommerbekleidung besitzen muss, ist der Schutz der Kinderköpfe an sonnigen Tagen. Der Reima Hut Rantsu mit UV-Faktor 50+ schützt Kinder effektiv vor einem Sonnenstich. Außerdem schützt das Modell zarte Kinderhaut im Gesicht und im Nacken. Die Bänder verhindern, dass der Hut bei Aktivitäten am Strand verrutscht oder im Wind davonfliegt. Bitte beachte Folgendes: Wenn der Stoff nass ist oder gedehnt wird, kann die Schutzwirkung nachlassen. Um sicher in der Sonne zu spielen, sollten Kinder immer eine Sonnenbrille tragen und ihre nackten Hautpartien mit Sonnenschutzcreme schützen.26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Offizier Einstellungstest (CAT Test)Offizier Einstellungstest (CAT Test) , Offizier Einstellungstest (CAT-Test) Testtraining für Allgemeinwissen, Logisches Denken (Logik), Mathematik, Deutsch, Englisch, Konzentration PERFEKTE VORBEREITUNG: Das Komplettpaket enthält das Bundeswehr-Einstellungstest-BUCH (Hardcover) und -eBook der Amazon-Bestseller-Autoren Philipp Silbernagel, Waldemar Erdmann und Philip Jeske im Wert von 49,99 EUR, Einstellungstest-APP und ONLINE-Testtrainer mit lebenslangem Zugriff auf über 2.000 Aufgaben und Übungen mit Lösungen und Videos Ausbildung oder Berufseinstieg - der Testtrainer für alle Arten von Einstellungstests ist sowohl für Fach- als auch für Führungskräfte geeignet. STARKE INHALTE: Aufgaben direkt am Smartphone, Laptop oder Tablet bearbeiten und lernen. Von Personalverantwortlichen empfohlen! VON KUNDEN EMPFOHLEN: Tausende Bewerber setzen jedes Jahr auf die Vorbereitungspakete von Plakos und sichern sich dadurch einen Vorteil gegenüber anderen Bewerbern. Besonders die schweren Aufgaben werden im Detail erläutert, teilweise sogar mit Video. Das sorgt für einen hohen Lernerfolg. Die Inhalte sind auch für die Vorbereitung auf das Assessment Center und das anschließende Vorstellungsgespräch geeignet, da dort häufig Fragen zur Bundeswehr allgemein oder zu Politik und Gesellschaft gestellt werden. Nutze deine Chance und bereite dich JETZT mit unserem Komplettpaket auf deinen Eignungstest vor! Es macht keinen Unterschied, ob du Feldwebel oder Offizier werden möchtest, den Eignungstest bei der Bundeswehr musst du auf jeden Fall zunächst erfolgreich durchlaufen. Die Aufgaben wurden in unseren Online-Programmen bereits von tausenden Kunden absolviert und konnten somit bereits vielen Bewerbern helfen, ihrem Traumberuf ein Stück näher zu kommen. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 20231124, Inhalt/Anzahl: 1, Seitenzahl/Blattzahl: 339, Keyword: CAT Test; Eignungstest CAT; Eignungstest Offizier; Einstellungstest CAT; Einstellungstest Offizier; Offizier; Offizier CAT Test; Offizier Einstellungstest (CAT Test), Fachschema: Bewerbung~Bundeswehr~Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung, Fachkategorie: Erwachsenenbildung, lebenslanges Lernen~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Behinderung und besondere Förderung, Warengruppe: HC/Erwachsenenbildung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 150, Höhe: 34, Gewicht: 796, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weigerstorfer, Lucas: LPA Test BayernLPA Test Bayern , So bestehst du den LPA-Test Bayern mit Erfolg! Jährlich nehmen bayernweit über 8.000 Menschen am Auswahlverfahren für die Ausbildungs- und Studienplätze in der öffentlichen Verwaltung, kurz LPA-Test, teil. In diesem Buch zeigen wir dir, wie du dich effektiv auf den Beamtentest Bayern vorbereitest. Neben 1.200 Aufgaben mit Lösungen findest du viele praktische Infos zu den einzelnen Testabschnitten, dem öffentlichen Dienst im Allgemeinen, sowie der Prüfungsvorbereitung. Das bietet dir unser Buch zum LPA-Test Bayern: Über 1.200 Übungsaufgaben mit Lösungen zum Üben Tausende Bewerber haben sich mit unseren Aufgaben und Online-Programmen auf Eignungstests und Auswahlverfahren vorbereitet. Enthalten im Buch: Bewerbungstipps, Allgemeinwissen, Rechtschreibung, Grammatik, Sprachverständnis, Konzentration, Merkfähigkeit, Zahlenreihen, Dreisatz, Matrizen, Dominosteine, Spiegelungen, Prozentrechnung Lerne, wie du ein ansprechendes Anschreiben formulierst und wie ein Vorstellungsgespräch in der Verwaltung abläuft. Die Inhalte aus diesem Buch sind auch für die Vorbereitung auf das Assessment Center und das Vorstellungsgespräch geeignet, da dort häufig Fragen allgemein zum öffentlichen Dienst und zu Politik und Gesellschaft gestellt werden. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 20200501, Produktform: Kartoniert, Autoren: Weigerstorfer, Lucas~Erdmann, Waldemar, Seitenzahl/Blattzahl: 324, Keyword: Vorstellungsgespräch; Einstellungstest Buch Tipps; Ausbildung Öffentlicher Dienst; 2. QE Eigungsprüfung; mittlerer gehobener Dienst; Bayerischer Landespersonalausschuss; Beamten-Test Verwaltung; Assessment Center 3. QE; Beamtentest Bayern; Vorbereitung Aufgaben; Auswahlverfahren Verwaltungswirt; Eignungstest Erfolgreich bestehen; LPA-Test Bayern; Erfahrungen Übungen, Fachschema: Beruf / Karriere~Karriere~Wissen für Kinder - Kinderwissen~Berufsausbildung / Berufseinstieg~Berufseinstieg~Berufswahl, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Allgemeinbildung und Wissenswertes~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Jugendliche: Persönliche und soziale Themen: Berufs- & Studienberatung, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, Fachkategorie: Ratgeber: Karriere und Erfolg, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Plakos GmbH, Verlag: Plakos GmbH, Verlag: Plakos GmbH, Länge: 144, Breite: 208, Höhe: 27, Gewicht: 606, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0040, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.